Tecnología
Alerta internacional: hackers norcoreanos usan falsas ofertas de trabajo para robar datos y criptomonedas

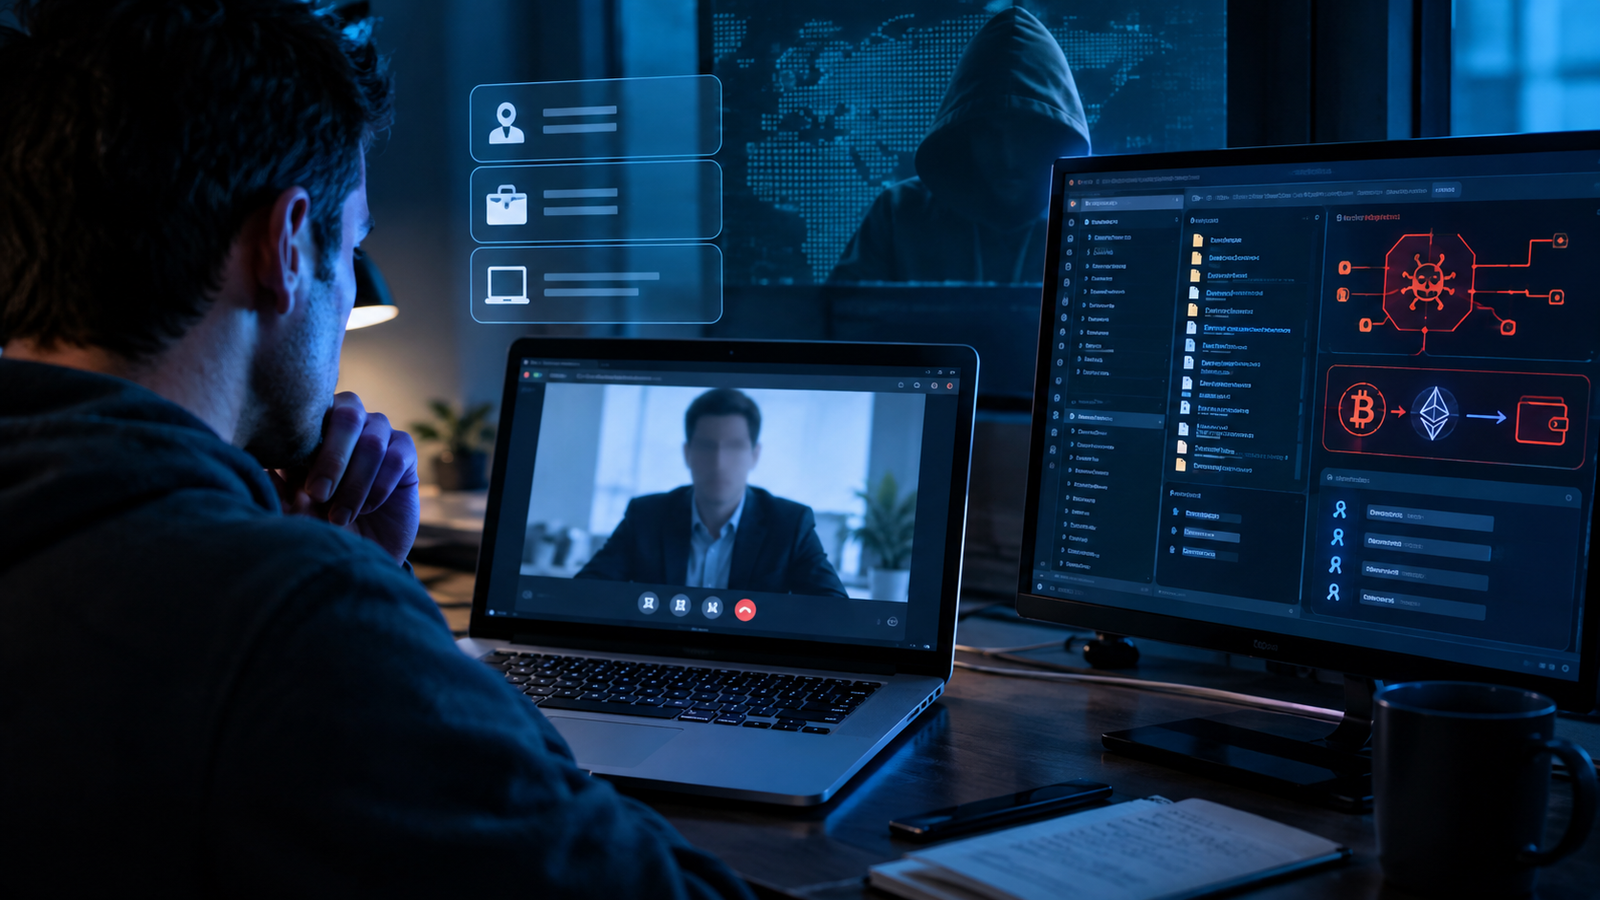
El grupo WaterPlum, también conocido como “Contagious Interview”, infectó al menos 30.000 dispositivos en más de 100 países. Sus principales objetivos son desarrolladores, ingenieros y profesionales vinculados con tecnología, inteligencia artificial, blockchain y criptomonedas.
Una campaña de ciberespionaje y robo de activos digitales atribuida a Corea del Norte encendió las alertas de organismos de seguridad de varios países. El grupo identificado como WaterPlum, conocido también como “Contagious Interview”, se presenta ante sus víctimas como una empresa o reclutador que ofrece puestos laborales atractivos para profesionales de tecnología.
La advertencia fue difundida este viernes 18 de septiembre por organismos de Japón, Estados Unidos, Australia y Alemania, entre ellos el FBI, la Policía Nacional de Japón y organismos especializados en ciberseguridad. Las autoridades señalaron que la operación tiene alcance internacional.
Según la investigación conjunta, WaterPlum habría comprometido al menos 30.000 computadoras en más de 100 países y regiones entre diciembre de 2025 y julio de 2026. Además, los investigadores identificaron el robo de información correspondiente a más de 7.000 billeteras de criptomonedas.
Las autoridades estiman que los atacantes transfirieron aproximadamente 1.700 millones de yenes, equivalentes a unos 10,71 millones de dólares, en activos digitales hacia Corea del Norte.
La entrevista laboral se convierte en la puerta de entrada
El mecanismo resulta particularmente peligroso porque comienza con una situación aparentemente normal: una propuesta laboral.
Los atacantes se presentan como representantes de compañías vinculadas con inteligencia artificial, criptomonedas, NFT, blockchain o desarrollo de software. Contactan a potenciales candidatos mediante plataformas de empleo, redes sociales, servicios de contratación y mercados de trabajo freelance.
Una vez establecida la comunicación, el supuesto empleador puede solicitar al candidato que realice una prueba técnica, descargue un proyecto, instale determinadas herramientas o ejecute código como parte de una evaluación.
Ese procedimiento puede terminar instalando malware en la computadora del postulante. Microsoft documentó una variante de esta metodología en la que los atacantes utilizan proyectos y paquetes de código que aparentan formar parte de una entrevista técnica legítima.
El problema se agrava porque las víctimas suelen ser desarrolladores y profesionales acostumbrados precisamente a trabajar con código, repositorios y herramientas de programación.
Qué buscan los atacantes
La operación no apunta solamente a las criptomonedas.
Las investigaciones señalan que el malware utilizado por la campaña puede permitir obtener credenciales, información almacenada en navegadores, datos de billeteras digitales, claves, archivos y otra información sensible. También puede proporcionar a los atacantes acceso remoto al equipo comprometido.
Investigaciones anteriores sobre Contagious Interview identificaron herramientas maliciosas como BeaverTail, OtterCookie e InvisibleFerret, utilizadas para robar información y mantener acceso a los equipos afectados.
En julio de este año, investigadores de Elastic también detectaron una variante en la que el malware estaba oculto dentro de archivos SVG utilizados en supuestas pruebas de programación. Según el laboratorio, el ataque podía terminar robando credenciales, información de billeteras de criptomonedas, archivos y datos del portapapeles.
Una amenaza que también puede alcanzar a las empresas
El problema no termina en la computadora personal del candidato.
Si un desarrollador utiliza el mismo equipo para acceder a repositorios, servidores, servicios en la nube, cuentas corporativas o sistemas de clientes, una infección individual puede convertirse en una puerta de entrada hacia una organización.
Microsoft advierte precisamente que los atacantes explotan la confianza que los desarrolladores depositan en herramientas habituales de programación y en los procesos de entrevistas técnicas.
Las autoridades también vincularon esta actividad con operaciones norcoreanas destinadas a obtener ingresos mediante trabajadores de tecnología que se presentan como profesionales extranjeros.
Señales que deberían generar sospechas
Los organismos que investigaron el caso recomiendan prestar especial atención cuando una supuesta entrevista laboral exige:
- Descargar y ejecutar programas o proyectos enviados por el supuesto empleador.
- Instalar paquetes de programación de procedencia desconocida.
- Ejecutar comandos que el candidato no comprende.
- Trabajar con repositorios o archivos que contienen código ofuscado.
- Entregar información sensible antes de que exista una relación laboral comprobada.
- Utilizar una computadora que también contiene billeteras de criptomonedas.
- Aceptar pagos o realizar operaciones financieras mediante mecanismos inusuales.
Las autoridades recomiendan no ejecutar código proveniente de terceros desconocidos en computadoras que contengan información personal, corporativa o activos digitales. Si existe sospecha de infección, aconsejan desconectar inmediatamente el equipo de Internet y realizar una investigación de seguridad.
Una modalidad que viene evolucionando
Aunque la alerta internacional fue emitida ahora, Contagious Interview no es una operación nueva. Investigaciones de seguridad informática vienen siguiendo esta actividad desde hace varios años y documentaron sucesivas modificaciones en las técnicas utilizadas.
En 2026 los atacantes incorporaron, entre otras estrategias, proyectos maliciosos de Visual Studio Code y otros mecanismos destinados a aprovechar herramientas habituales de los desarrolladores.
La nueva advertencia internacional muestra que el fenómeno dejó de ser un conjunto de campañas aisladas y pasó a ser considerado por organismos oficiales de distintos países como una amenaza internacional.
La recomendación más sencilla
Para quienes buscan trabajo en tecnología, la regla básica es simple: una entrevista laboral nunca debería obligar a ejecutar código desconocido en la computadora principal.
Una prueba técnica puede realizarse en un entorno aislado o máquina virtual. Y antes de instalar cualquier herramienta enviada por un supuesto reclutador, conviene verificar independientemente que la empresa, el dominio de correo, el reclutador y el repositorio sean auténticos.
La oferta laboral puede parecer demasiado buena para dejarla pasar. Precisamente ahí puede estar el riesgo.
Fuentes consultadas: Policía Nacional de Japón/NCO, FBI, Australian Signals Directorate, organismos de seguridad alemanes, Microsoft Security, Elastic Security Labs y reportes especializados de ciberseguridad.